Vì Sao Blockchain Bitcoin Chưa Bị Phá Vỡ? Phân Tích Chi Tiết
Bài viết phát hành:
Cập nhật lần cuối:
Có một điều khiến nhiều người vừa tò mò vừa hoài nghi: Bitcoin ra đời đầu năm 2009, nghĩa là sắp tròn 18 năm, và cho đến nay chưa có ai phá vỡ được cấu trúc blockchain của nó. Không ngân hàng trung ương nào đứng sau, không máy chủ trung tâm nào để tấn công, vậy mà sổ cái ấy vẫn chạy, từng khối nối tiếp từng khối. Đó là may mắn, hay là thiết kế? Và "chưa" có nghĩa là "không bao giờ" không? Bài viết này đi qua từng lớp phòng thủ của Bitcoin, nhìn thẳng vào những điểm yếu có thật, và đặt câu hỏi về mối đe dọa lượng tử đang được bàn luận nhiều nhất hiện nay.
"Phá Vỡ Blockchain" Thực Ra Nghĩa Là Gì?
Trước hết cần tách bạch, vì rất nhiều tin đồn nảy sinh từ chỗ nhầm lẫn. Khi một sàn giao dịch bị mất tiền, như vụ vừa xảy ra ngày 30/10/2026 của sàn Binance bị lấy đi ~6.3 tỷ USD tiền mã hoá, người ta hay nói "Bitcoin bị hack". Nhưng sự cố nằm ở sàn, không phải ở giao thức. Tương tự, người dùng làm lộ cụm từ khôi phục ví hay bị lừa đảo cũng là chuyện của con người, không phải của blockchain.
Phá vỡ cấu trúc blockchain nghĩa là một trong ba điều: viết lại lịch sử giao dịch đã được xác nhận, giả mạo chữ ký để tiêu số coin không thuộc về mình, hoặc phá luật để tạo ra coin ngoài quy định. Mỗi điều bị chặn bởi một lớp phòng thủ khác nhau, và câu chuyện thú vị nằm ở chính các lớp đó.
(Xem thêm: Binance Bị Hack 6,3 Tỷ USD: Nguyên Nhân Và Diễn Biến)
Lớp Thứ Nhất: Chuỗi Niêm Phong Không Thể Gỡ Một Mắt
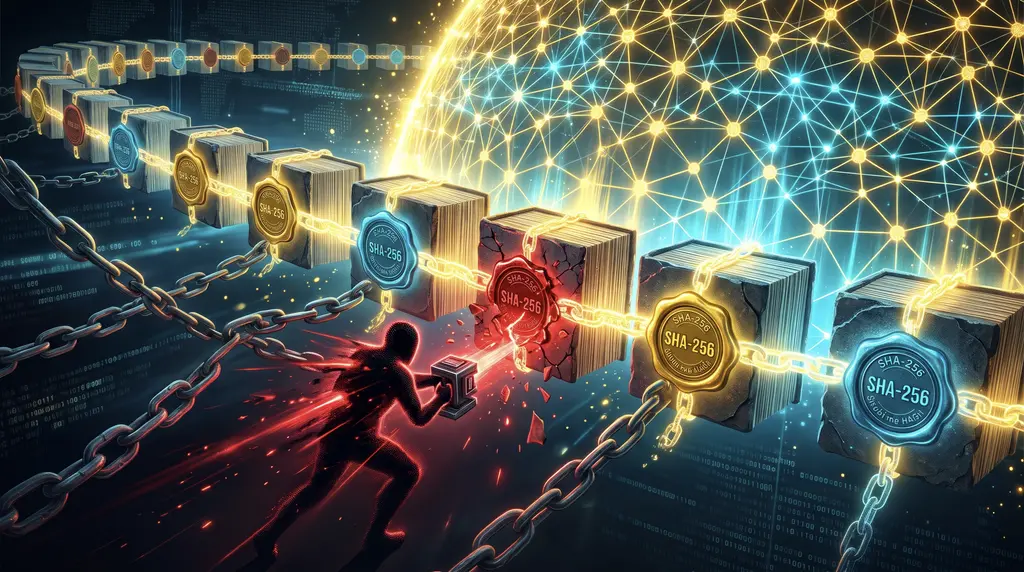
Hãy hình dung thế này! Mỗi trang của một cuốn sổ cái được gói trong phong bì, đóng dấu sáp, và dấu sáp ấy được tính từ nội dung của chính trang đó cộng với dấu sáp của trang liền trước. Nếu ai đó lén sửa một con số ở trang thứ mười, dấu sáp trang mười sẽ khác, kéo theo dấu sáp trang mười một, mười hai và mọi trang sau đó đều sai. Muốn sửa một con số, bạn phải niêm phong lại toàn bộ phần sổ từ trang ấy trở đi.
Blockchain làm đúng điều đó bằng hàm băm SHA-256: mỗi khối chứa mã băm của khối trước nó (kiến thức nền). Chỉ riêng cấu trúc này đã khiến việc sửa lặng lẽ một giao dịch cũ trở nên vô nghĩa, vì mọi bản sao khác trong mạng sẽ lập tức thấy "dấu sáp" không khớp. Nhưng nếu kẻ tấn công đủ sức niêm phong lại hàng loạt trang thì sao? Đó là lúc lớp thứ hai vào cuộc.
Lớp Thứ Hai: Cuộc Đua Công Suất Mà Chưa Ai Đủ Sức Thắng
Để thêm một khối mới, thợ đào phải giải một bài toán tiêu tốn điện năng và phần cứng, gọi là bằng chứng công việc (proof-of-work). Mạng luôn chấp nhận chuỗi tích lũy nhiều công việc nhất làm chuỗi hợp lệ. Muốn viết lại lịch sử, kẻ tấn công phải làm lại công việc của các khối cũ và chạy nhanh hơn toàn bộ phần còn lại của thế giới đang tiếp tục đào.
Hãy hình dung một cuộc chạy marathon có hàng triệu vận động viên chạy không nghỉ. Để chỉ đường lại cho cả cuộc đua, bạn không chỉ cần chạy nhanh, mà phải có một đội chạy nhanh hơn tất cả những người còn lại cộng lại, và giữ nhịp đó đủ lâu. Hiện nay tổng sức đào của mạng Bitcoin vào khoảng 1 zettahash mỗi giây, mức cao nhất trong khoảng bảy tháng theo các bản tin cuối tháng 10/2026, với độ khó khoảng 140,58T sau lần điều chỉnh ngày 16/10.
Điều đó đắt đến mức nào? Một bài báo trình bày tại hội thảo WEIS 2026 ước tính vốn cho phần cứng và năng lượng ở quy mô tấn công vào khoảng 24,1 tỷ USD theo điều kiện thị trường ngày 8/1/2026. Cũng theo phân tích đó, số tiền kẻ tấn công thực sự có thể "rút" được chỉ khoảng 1,02 tỷ USD, tức tổn thất xấp xỉ 95,8% khoản đầu tư. Các ước tính khác thấp hơn (từ vài tỷ USD), vì phụ thuộc giá phần cứng và điện. Dù chọn con số nào, kết luận vẫn giống nhau: tấn công 51% là một canh bạc thua lỗ gần như chắc chắn, cho dù về mặt kỹ thuật không phải bất khả thi.
Cũng nên thẳng thắn về điểm đáng theo dõi: sức đào không phân bố hoàn toàn đều. Đầu tháng 10/2026, hồ đào lớn nhất là Foundry USA nắm khoảng 24% thị phần, theo một bản tin ngành. Con số đó còn rất xa mức quá bán, nhưng sự tập trung vào vài hồ đào luôn là điều cộng đồng phải để mắt.
Ngay cả khi ai đó thắng được cuộc đua ấy, họ cũng không thể làm mọi thứ. Họ có thể đảo ngược các giao dịch gần đây của chính mình hoặc chặn giao dịch của người khác, nhưng không thể tự tạo chữ ký cho ví của người khác, vì điều đó thuộc về lớp thứ ba và thứ tư (kiến thức nền).
Lớp Thứ Ba: Hàng Nghìn Người Gác Cổng Không Ai Nghe Lệnh Ai
Mỗi nút (node) chạy phần mềm Bitcoin tự tải toàn bộ lịch sử, khoảng 730 GB vào tháng 4/2026, và tự kiểm tra từng khối theo luật, không cần tin ai. Số nút có thể kết nối công khai khó đếm chính xác: các bên thống kê cho ra con số từ hơn 8.000 đến hơn 20.000 tùy cách đếm, và còn nhiều nút ẩn sau tường lửa hoặc mạng Tor không thể đếm hết.
Hãy hình dung thế này! Một thợ đào có thể tạo ra khối mới, nhưng nếu khối đó vi phạm luật, chẳng hạn tạo thêm coin ngoài mức thưởng quy định, thì hàng nghìn người gác cổng đơn giản từ chối cho qua. Công sức đào của anh ta thành vô nghĩa. Lịch sử cũng có một ví dụ cụ thể: tháng 8/2010, một lỗi tràn số cho phép một giao dịch tạo ra hơn 184 tỷ BTC ngoài luật. Cộng đồng phát hiện trong vài giờ và phát hành bản vá, chuỗi lỗi bị bỏ lại (kiến thức nền). Đó là minh chứng rằng sức mạnh cuối cùng của hệ thống không nằm ở một công ty hay một cá nhân, mà ở sự đồng thuận của những người kiểm tra.
Lớp Thứ Tư: Chìa Khóa Riêng Và Ổ Khóa Công Khai
Để tiêu một khoản Bitcoin, bạn phải ký bằng khóa riêng; mạng kiểm tra chữ ký bằng khóa công khai. Hãy hình dung thế này! Ổ khóa treo công khai cho cả thế giới xem, nhưng chỉ chìa khóa trong tay bạn mới mở được. Bitcoin dùng chữ ký trên đường cong elliptic secp256k1. Với máy tính thông thường, việc suy ra khóa riêng từ khóa công khai là bài toán mà thời gian tính toán vượt xa mọi mức khả thi (kiến thức nền). Đó là lý do gần 18 năm qua, chưa ai "bẻ" được chữ ký của người khác bằng toán học.
Và đây cũng chính là chỗ mà một nhân vật mới bước vào câu chuyện: máy tính lượng tử.
Máy Tính Lượng Tử: Mối Lo Có Thật, Nhưng Chưa Đến Cửa
Điều cần lưu ý rằng mối đe dọa lượng tử nhắm vào chữ ký số, không phải vào cơ chế đào hay đồng thuận. Về lý thuyết, thuật toán Shor chạy trên một máy tính lượng tử đủ lớn và chịu được lỗi có thể suy ra khóa riêng từ khóa công khai. Những ước tính gần đây khiến cuộc tranh luận nóng lên hẳn:
- Google (tháng 3/2026): ước tính một máy dùng dưới khoảng 500.000 qubit vật lý siêu dẫn có thể giải bài toán đường cong elliptic 256 bit trong khoảng 18 phút, thậm chí ít hơn, theo giả định phần cứng của nhóm.
- IonQ (tháng 9/2026): ước tính cần khoảng 19.397 qubit vật lý và khoảng 25,7 ngày cho mỗi lần thử với bài toán của secp256k1. Đây là ước tính tài nguyên, không phải cuộc tấn công đã thực hiện; hãng cũng cho biết hệ thống cần thiết nằm trong lộ trình quanh năm 2028, nhưng các bài phân tích lưu ý đó không phải dự đoán Bitcoin sẽ bị tổn thương năm đó.
- Alice & Bob (cuối tháng 10/2026): theo bản tóm tắt trên báo chí, khoảng 29.588 qubit vật lý có thể phá mã đường cong elliptic của Bitcoin trong khoảng 61,8 phút.
Xu hướng nhìn từ đây khá rõ: các ước tính liên tục giảm. Thế nhưng khoảng cách với thực tế vẫn còn lớn. Chip Willow của Google hiện có 105 qubit vật lý. Mảng nguyên tử trung tính lớn nhất từng chế tạo có khoảng 6.100 qubit, nhưng theo Physics World hồi tháng 5/2026 nó chưa được dùng để tính toán. Ngoài ra, cái quan trọng với mật mã là qubit logic (qubit đã sửa lỗi), không phải qubit vật lý. Các thử nghiệm được báo cáo hiện ở mức vài chục qubit logic, trong khi các ước tính của Google cho cuộc tấn công này cần khoảng 1.200 đến 1.450 qubit logic. Chưa nguồn nào mình tra cứu cho biết có máy nào đạt gần mức đó.
Ý kiến chuyên gia cũng chưa thống nhất. Một bản tổng hợp trích khảo sát giới mật mã học cho biết xác suất có máy tính lượng tử đủ sức phá mật mã hiện nay trong vòng mười năm được ước tính khoảng 49% vào năm 2025, mức cao nhất khảo sát từng ghi nhận. Vậy nên cách nhìn công bằng nhất là: đây là một rủi ro có cơ sở, chưa phải mối nguy cận kề đã được chứng minh.
Bitcoin Đang Chuẩn Bị Gì? Chậm, Nhưng Không Đứng Yên
Một mạng không có ông chủ thì nâng cấp luôn chậm và nhiều tranh cãi. Tháng 2/2026, đề xuất BIP-360 được đưa vào kho lưu trữ chính thức của các đề xuất cải tiến Bitcoin, với loại đầu ra mới Pay-to-Merkle-Root (P2MR), bỏ đường chi tiêu bằng khóa trong Taproot, nơi khóa công khai bị lộ. Các nguồn mô tả đây là bước đầu: nó chưa thay chữ ký hiện tại bằng chữ ký kháng lượng tử, và mới ở trạng thái bản nháp.
Một đề xuất khác, BIP-361, nêu lộ trình dần ngừng dùng chữ ký cũ, thậm chí có thể đóng băng các khoản coin không chịu chuyển sang loại địa chỉ an toàn. Ý tưởng này gây phản ứng gay gắt trong cộng đồng, có người ví von rằng phải "lấy tiền của người ta để ngăn tiền bị lấy". Đó là nghịch lý rất Bitcoin: càng phi tập trung thì càng khó ép mọi người cùng bước một bước.
Điểm cần nhớ là rủi ro lượng tử tập trung vào các khoản coin mà khóa công khai đã bị lộ trên chuỗi. Cũng theo các nguồn này, nhiều chi tiết về mức độ phơi nhiễm vẫn đang được tranh luận, nên bài viết này không đưa ra con số cụ thể cho phần đó.
"Chưa Thể" Có Nghĩa Là "Không Bao Giờ" Không?
Không, và nói thẳng điều này chính là cách tôn trọng người đọc. Việc Bitcoin chưa bị phá vỡ không chứng minh nó bất khả xâm phạm; nó chỉ cho thấy rằng với công nghệ hiện nay, chi phí tấn công cao hơn rất nhiều lợi ích có thể thu về. Ba nguồn rủi ro đáng theo dõi là: sự tập trung quyền lực đào, các lỗ hổng phần mềm chưa được phát hiện, và bước tiến của điện toán lượng tử. Điểm sáng là cả ba đều là những vấn đề mà cộng đồng đã nhìn thấy, đặt tên và đang bàn cách đối phó, trước khi chúng thành thảm họa.
Những Con Số Cần Đọc Cẩn Thận
- Hashrate thay đổi từng ngày: các bản tin trong tháng 10/2026 ghi từ khoảng 738 EH/s đến 1.258 EH/s tùy ngày và cách tính, nên nên đọc theo xu hướng, không theo một con số đơn lẻ.
- Chi phí tấn công chỉ là ước tính: mỗi nghiên cứu dùng giả định khác nhau về giá phần cứng, điện và độ sẵn có của thiết bị.
- Ước tính lượng tử không phải bằng chứng: chúng cho biết cần bao nhiêu tài nguyên theo mô hình, không chứng minh ai đã làm được.
- Số nút khó đếm: các công cụ thống kê từng ngừng hoạt động trong năm 2026 và mỗi nguồn dùng phương pháp khác nhau.
Câu Hỏi Thường Gặp
- Blockchain Bitcoin đã từng bị hack chưa? Các nguồn mình tra cứu cho biết chưa có cuộc tấn công 51% nào thành công vào Bitcoin. Những vụ mất tiền trong quá khứ chủ yếu liên quan đến sàn giao dịch, ví hoặc người dùng, không phải giao thức.
- Tấn công 51% là gì? Là khi một bên kiểm soát đa số sức đào để viết lại các giao dịch gần đây hoặc chặn giao dịch, nhưng không thể tự giả chữ ký của người khác.
- Máy tính lượng tử có phá được Bitcoin ngay bây giờ không? Chưa. Chưa có máy nào thực hiện được cuộc tấn công mà các ước tính mô tả; các số liệu hiện có là ước tính lý thuyết.
- Lượng tử đe dọa phần nào của Bitcoin? Chủ yếu là chữ ký số trên đường cong elliptic, không phải việc đào hay cơ chế đồng thuận.
- Bitcoin có kế hoạch chống lại mối đe dọa lượng tử không? Có các đề xuất như BIP-360 và BIP-361, nhưng theo các nguồn mình tra cứu chúng vẫn ở dạng bản nháp và còn nhiều tranh luận.
Kết Luận
Bitcoin chưa bị phá vỡ không phải vì có một cánh cửa thép duy nhất, mà vì có nhiều lớp phòng thủ chồng lên nhau: chuỗi băm niêm phong, cuộc đua công suất cực kỳ đắt đỏ, hàng nghìn người gác cổng độc lập và một lớp chữ ký toán học còn vững trước máy tính hiện nay. Chính sự chồng lớp ấy khiến việc tấn công tốn kém hơn nhiều so với phần thưởng có thể thu về. Nhưng cũng chính sự thẳng thắn mới giữ cho lòng tin có ý nghĩa: lượng tử vẫn là mối lo có cơ sở, và việc nâng cấp một mạng không ai làm chủ cần thời gian, tranh luận và sự đồng thuận. Có lẽ điều đáng trân trọng nhất không phải là Bitcoin "bất khả xâm phạm", mà là cả một cộng đồng đang nhìn thẳng vào điểm yếu của mình trước khi nó trở thành vết nứt.